01 事業と構造を把握する
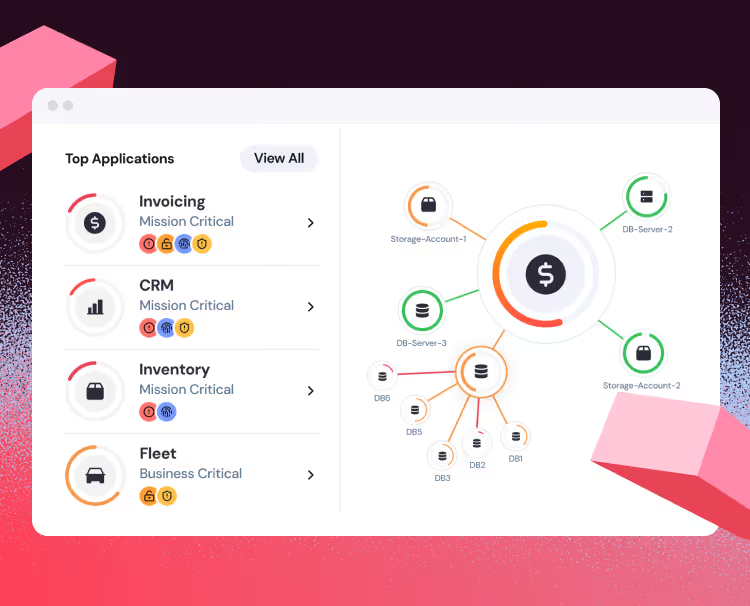
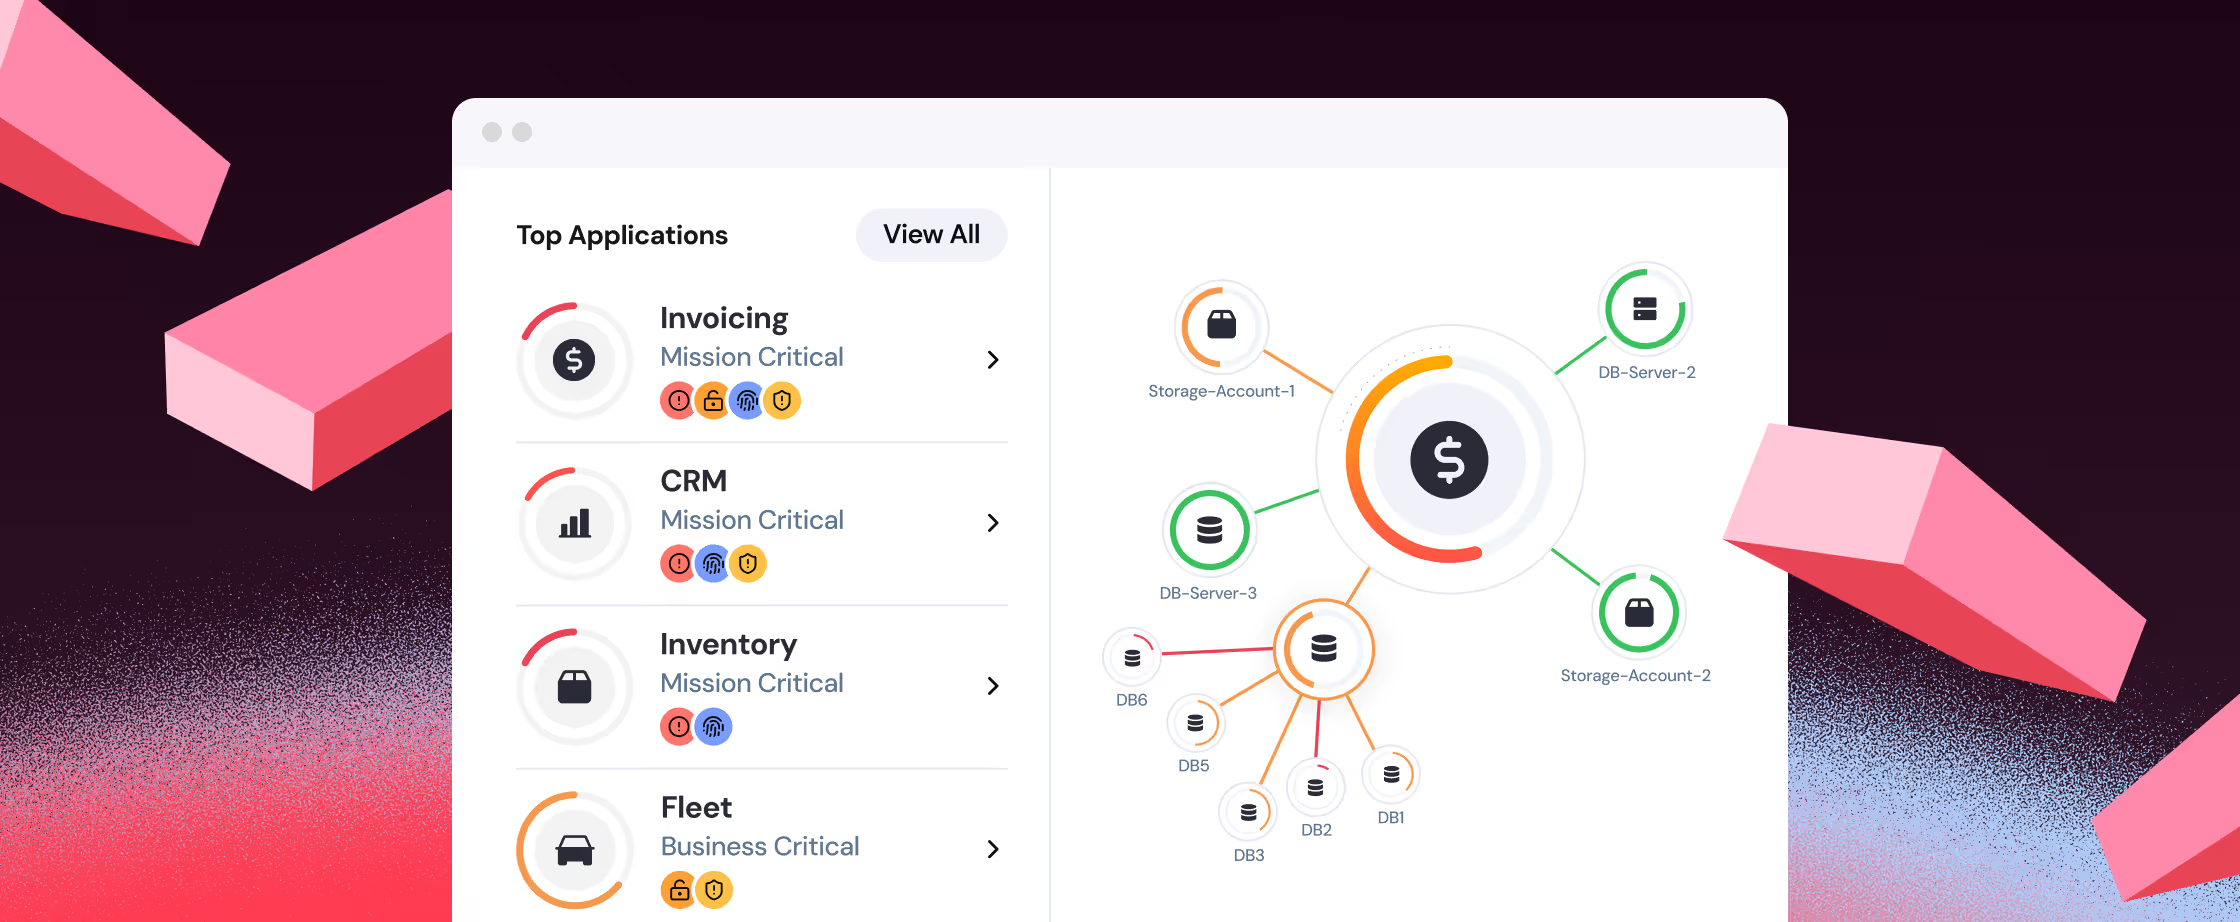
停止を許容できない業務、機密性の高い情報、それらを支えるシステムを特定します。接続・権限・データの関連付けを把握し、攻撃が事業へ影響する経路を検証対象として定めます。
経営側が重視する事業への影響と、技術側が把握するシステム構成を照合。守るべき領域と許容できる影響を共有し、検証の目的と判断基準を明確にします。
02 攻撃を再現し、耐性を検証する
隔離環境で攻撃手法を再現し、侵入から重要資産への到達までを検証。攻撃が成立する条件と、防御が機能する境界を把握します。対象の構成とシナリオは、事前に合意した範囲に限定します。
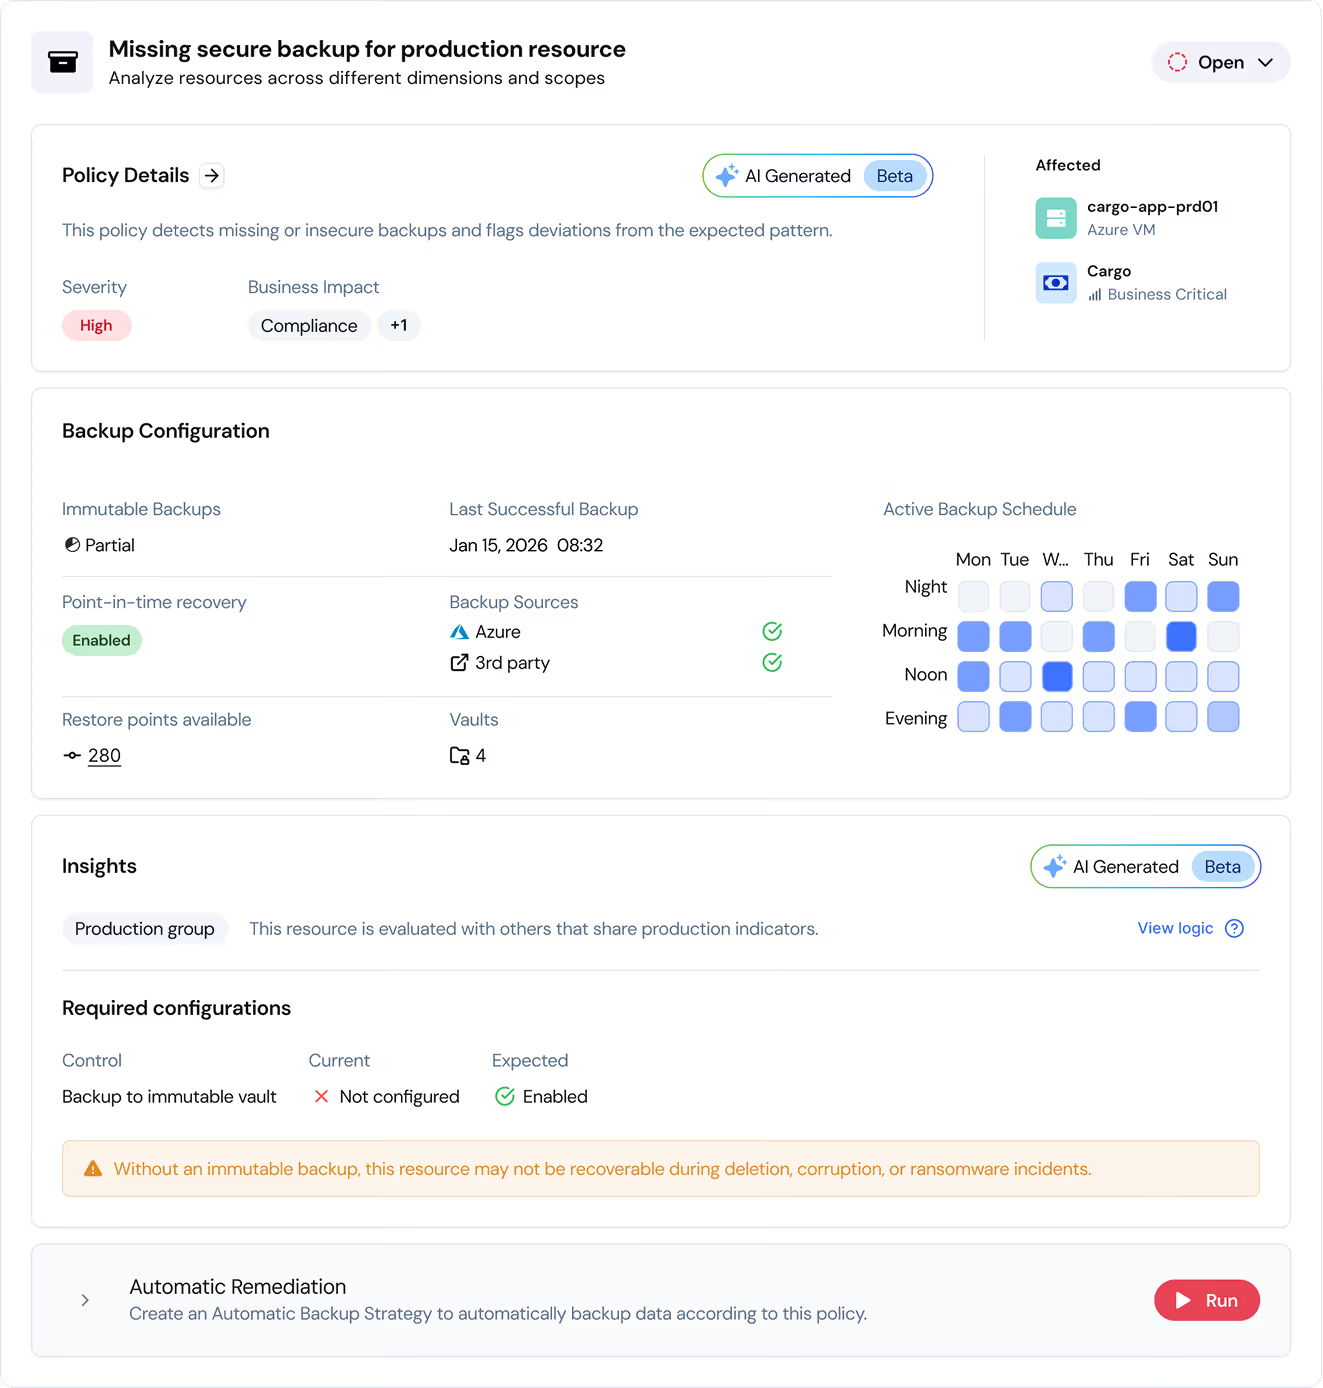
取得された権限で、どのデータにアクセスできるか。情報の結び付きによって、どこまで機密情報や個人情報が露出するか。アクセス制御と情報管理の構造を検証し、影響を限定する設計につなげます。
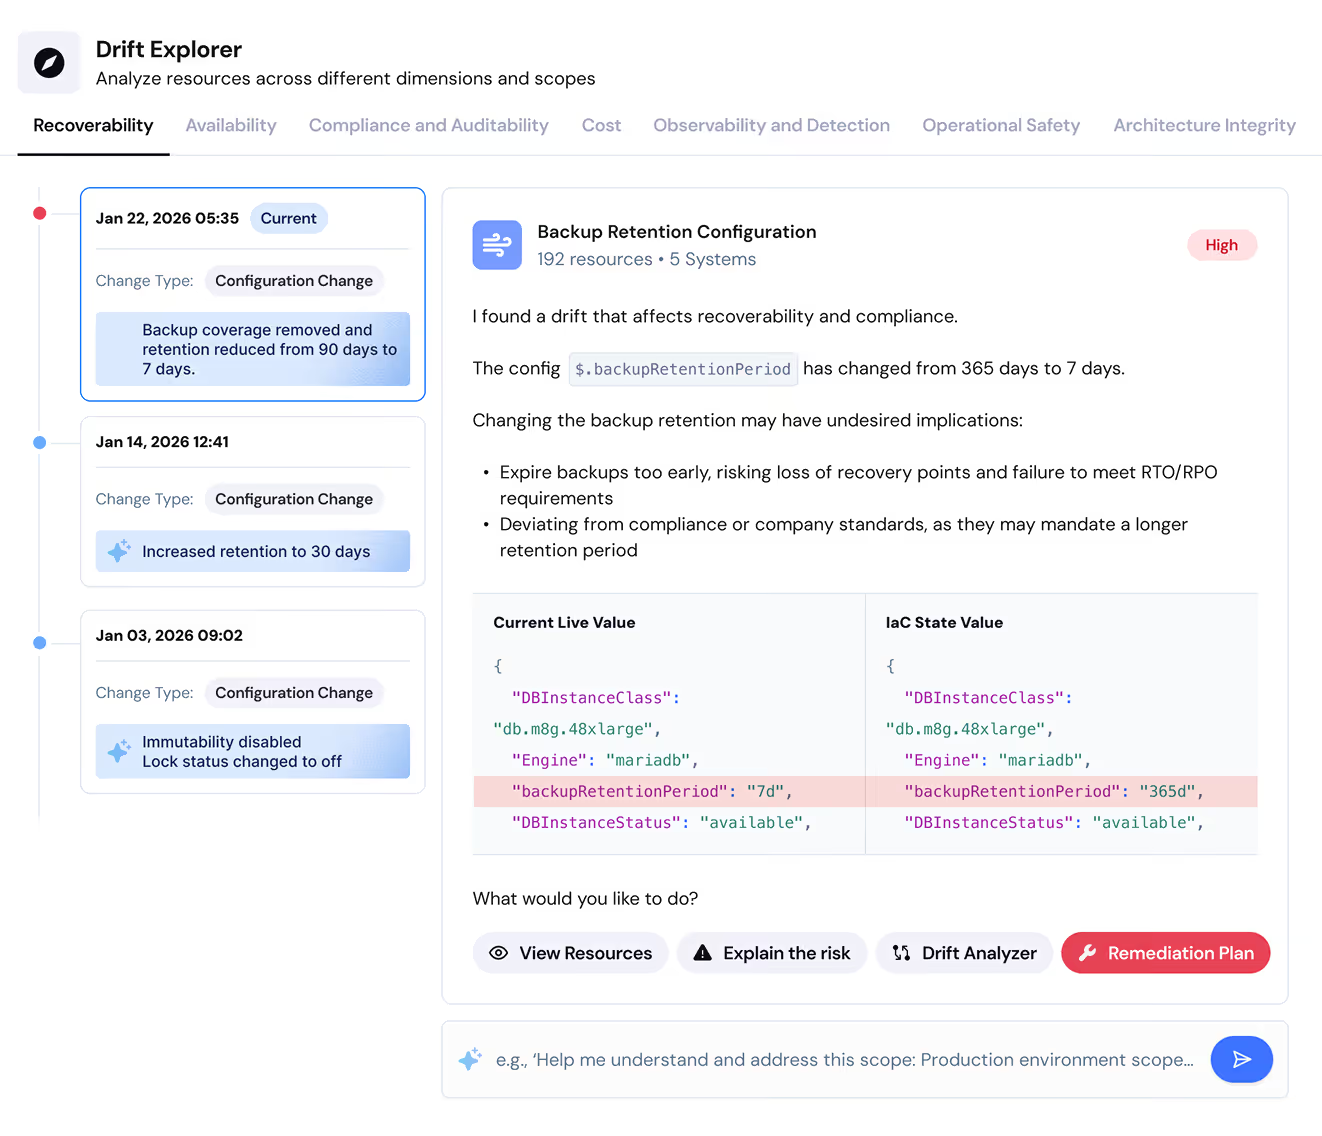
一つのシステムの侵害が、認証基盤や共有データを通じて、どの業務へ波及するかを検証します。停止や情報流出による事業への影響を評価し、優先して改善すべき接続・依存関係を特定します。
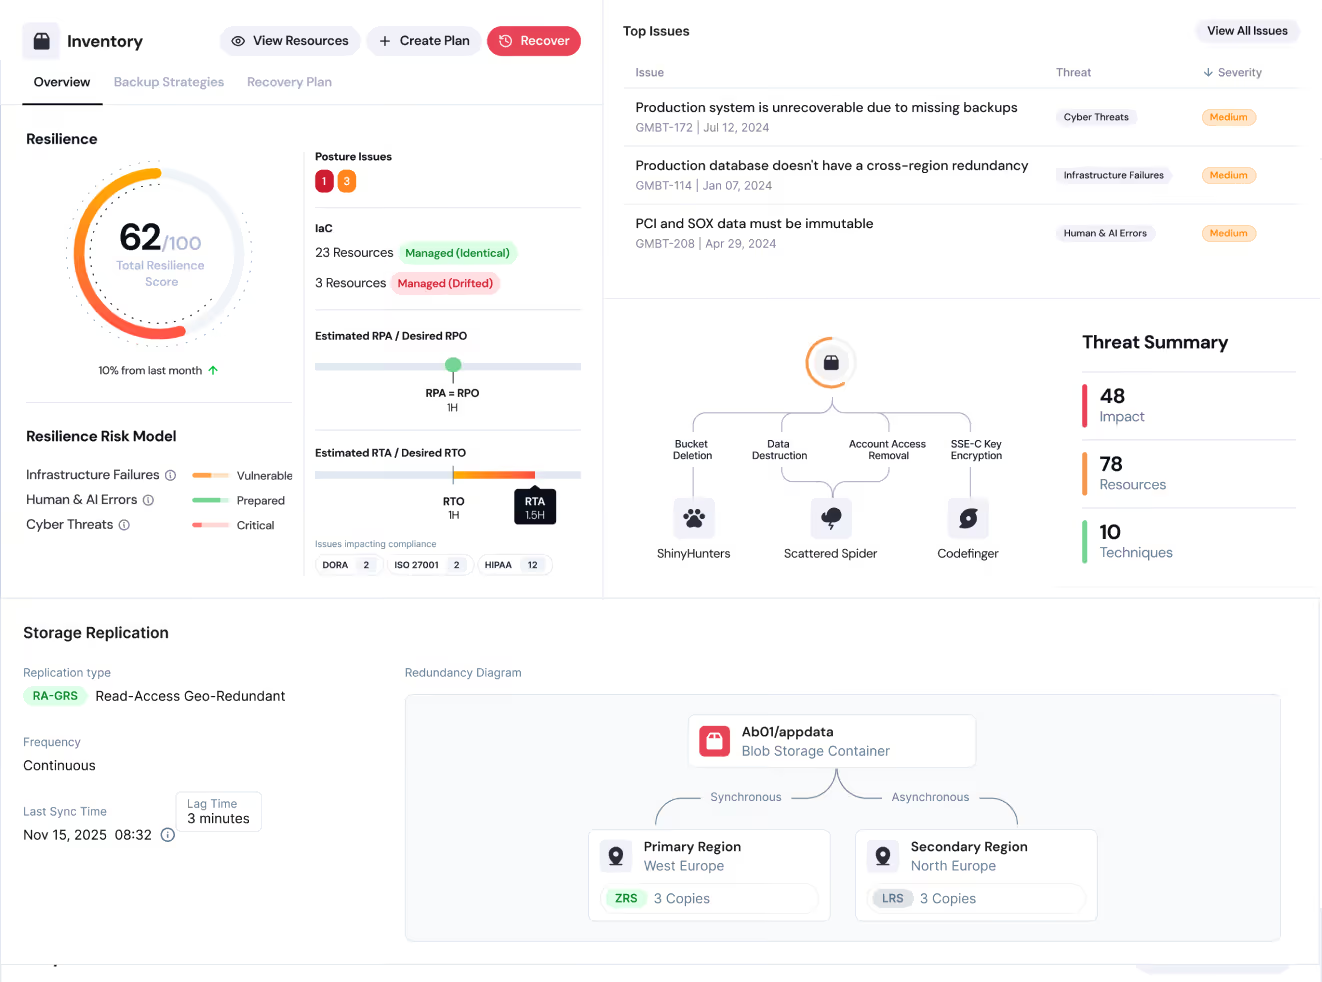
侵害された領域を切り離したとき、重要業務を維持・再開するために何が必要か。関連システムの依存関係を踏まえ、封じ込めや復旧が成立する条件を、合意したシナリオに沿って検証します。
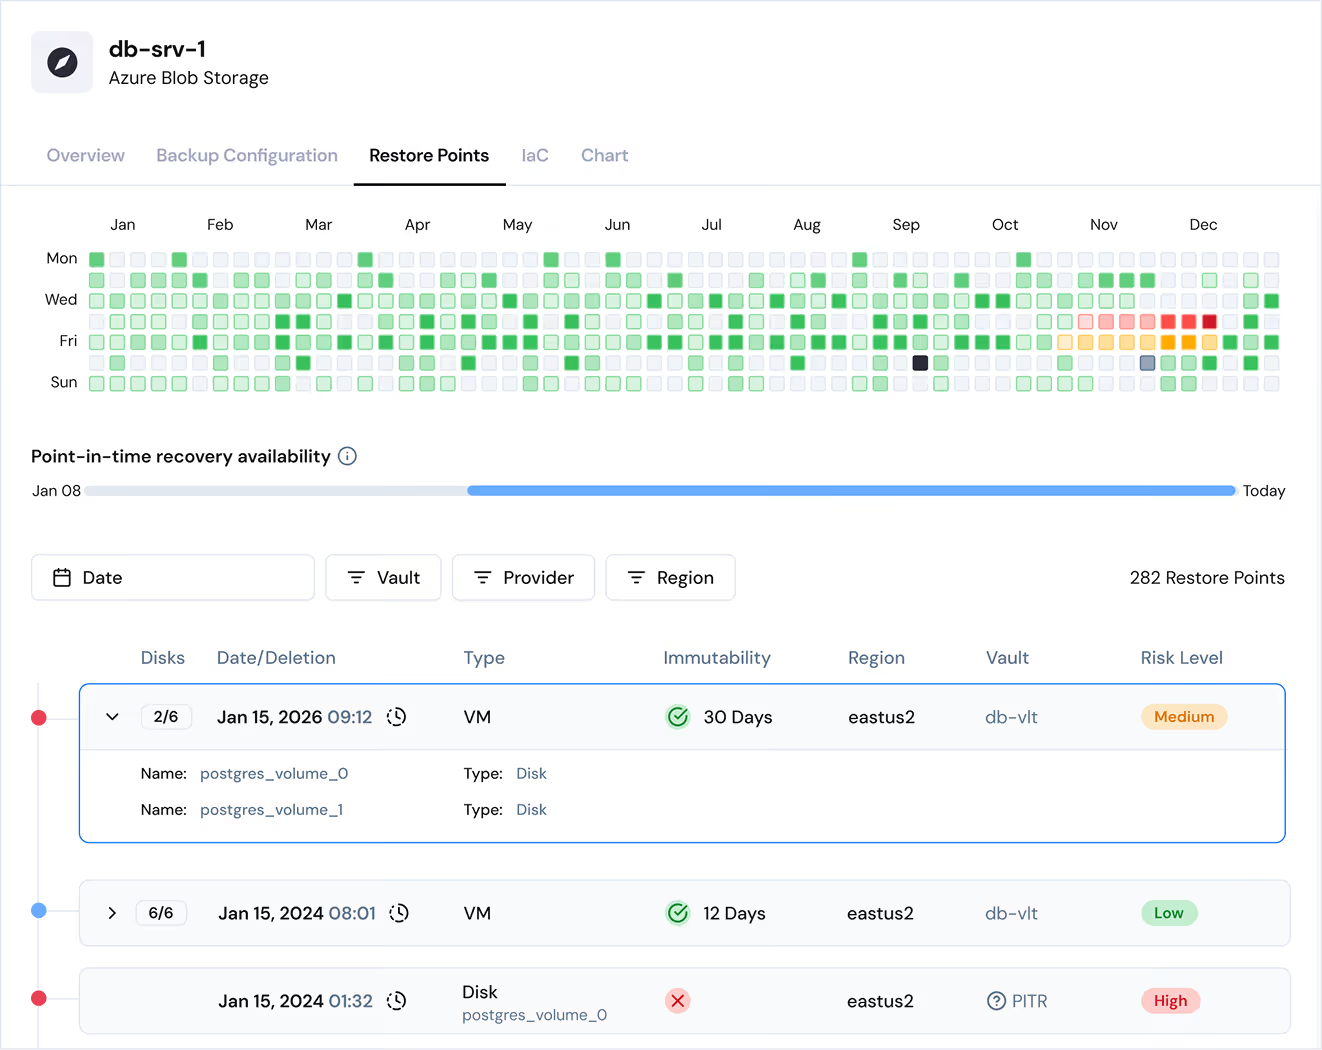
隔離環境で攻撃手法を再現し、侵入から重要資産への到達までを検証。攻撃が成立する条件と、防御が機能する境界を把握します。対象の構成とシナリオは、事前に合意した範囲に限定します。
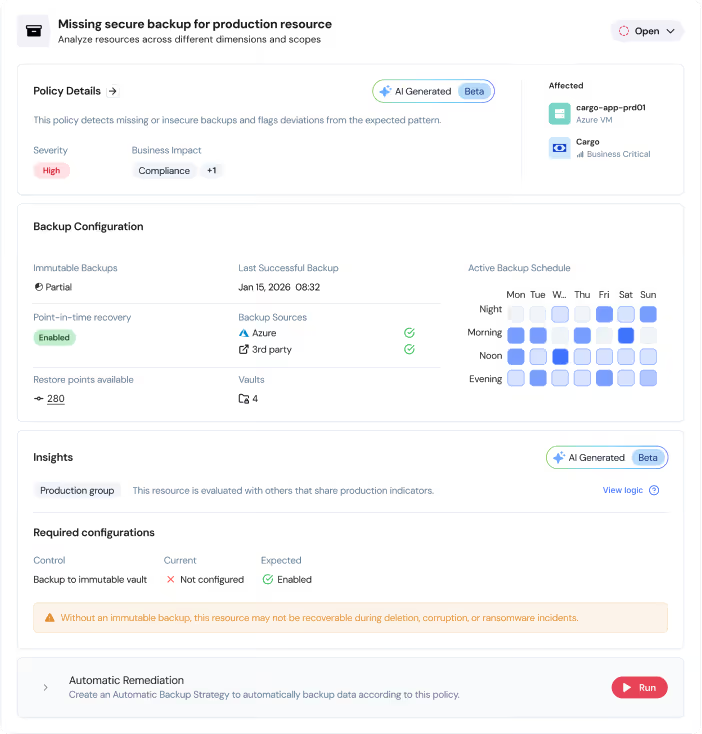
取得された権限で、どのデータにアクセスできるか。情報の結び付きによって、どこまで機密情報や個人情報が露出するか。アクセス制御と情報管理の構造を検証し、影響を限定する設計につなげます。
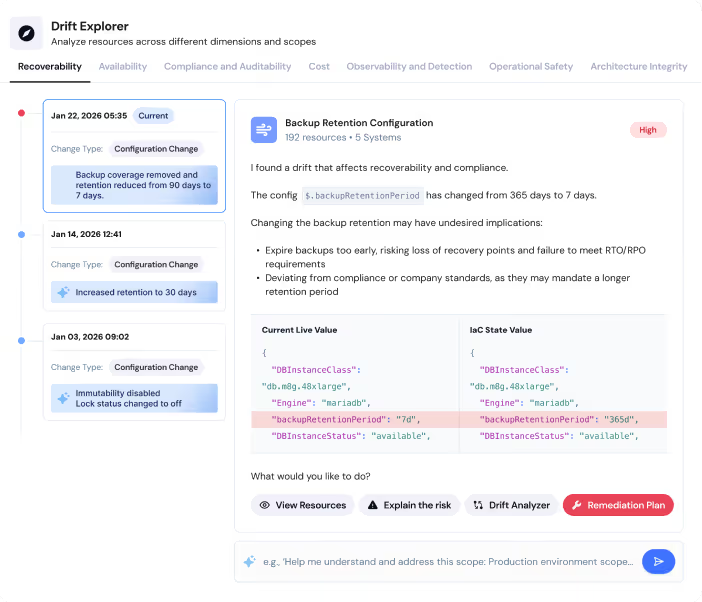
一つのシステムの侵害が、認証基盤や共有データを通じて、どの業務へ波及するかを検証します。停止や情報流出による事業への影響を評価し、優先して改善すべき接続・依存関係を特定します。
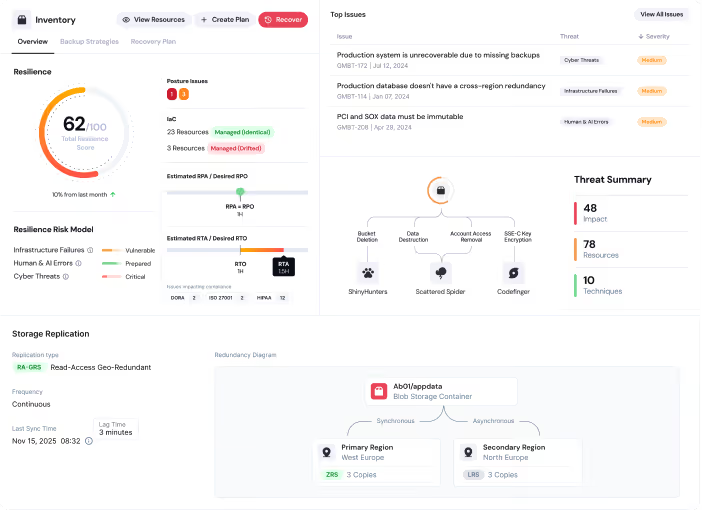
侵害された領域を切り離したとき、重要業務を維持・再開するために何が必要か。関連システムの依存関係を踏まえ、封じ込めや復旧が成立する条件を、合意したシナリオに沿って検証します。
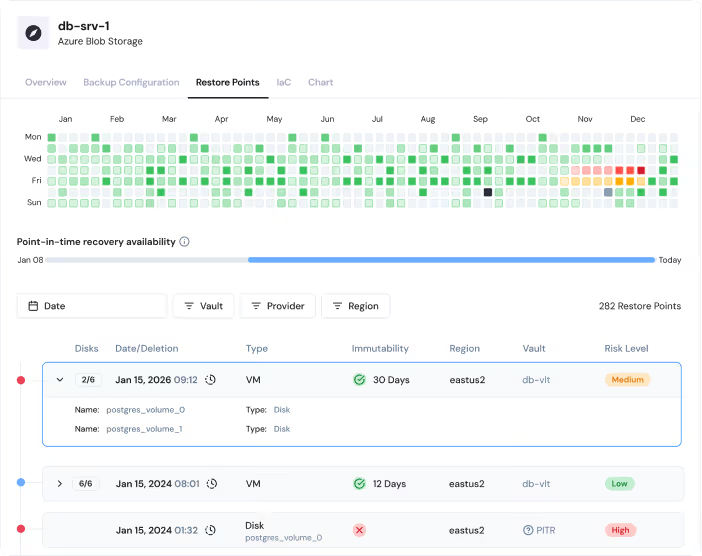
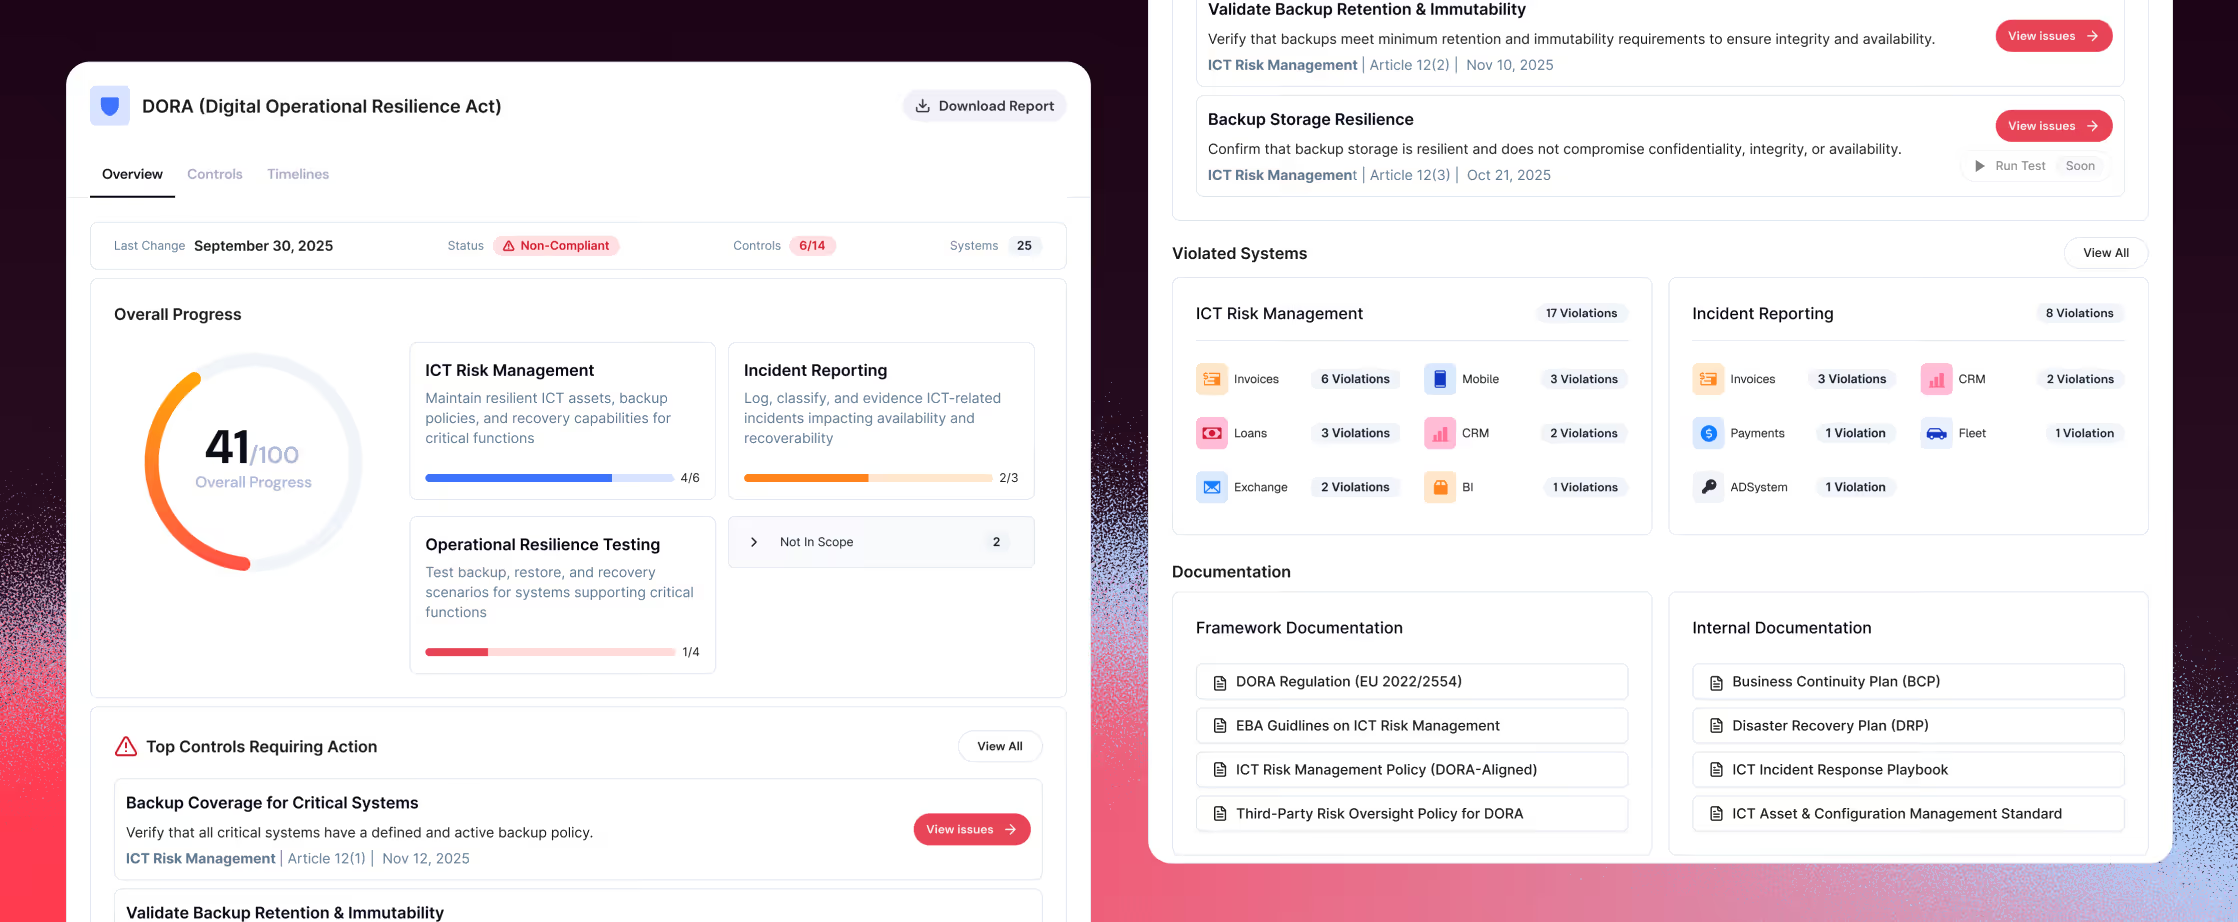
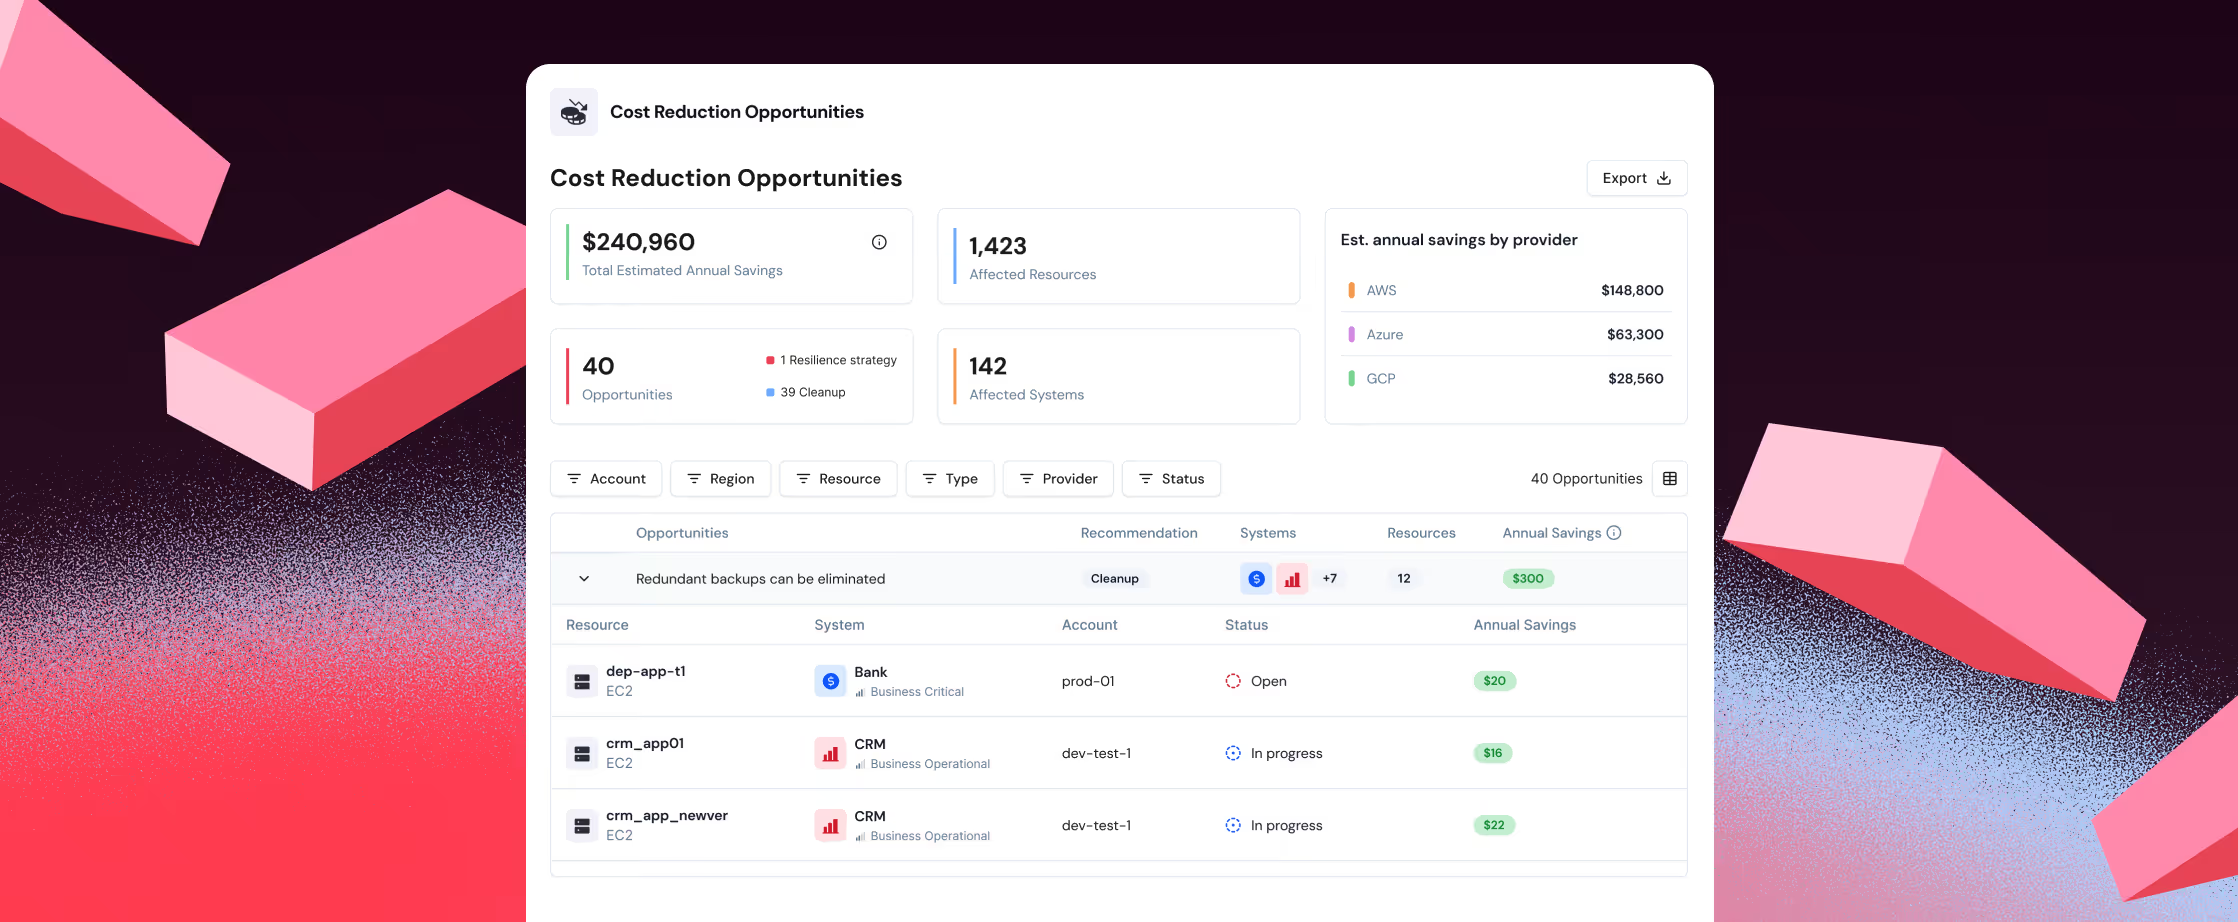
03 構造を改善し、再検証する
検証結果を、設計の変更へ
判明した弱点に対し、ネットワークやデータの分離、権限の見直し、運用の変更を検討。変更後に再検証し、攻撃の成立条件と影響範囲がどう変化したかを評価します。
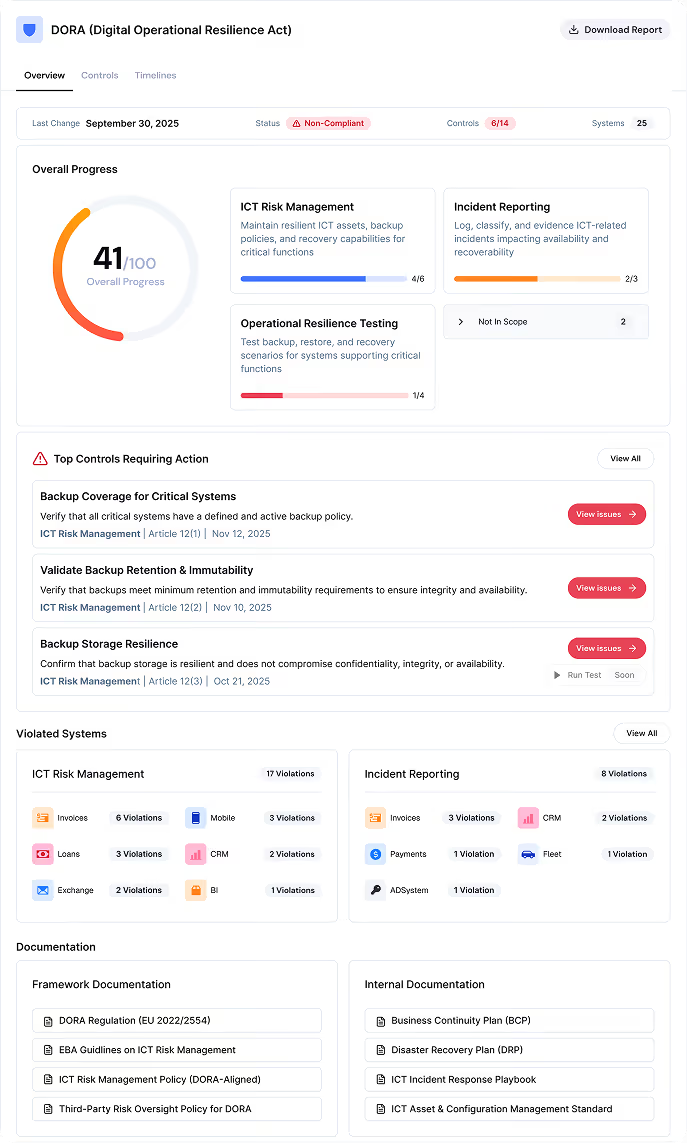
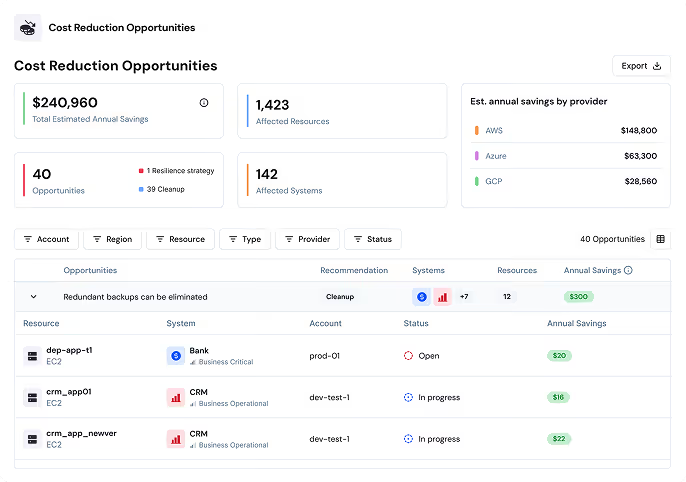
企業価値を基準に、実行順序を決める
事業への影響と改善に要する負担を照らし合わせ、優先順位を決定。設計・実装・再検証の担当と範囲を合意し、実行可能な改善につなげます。