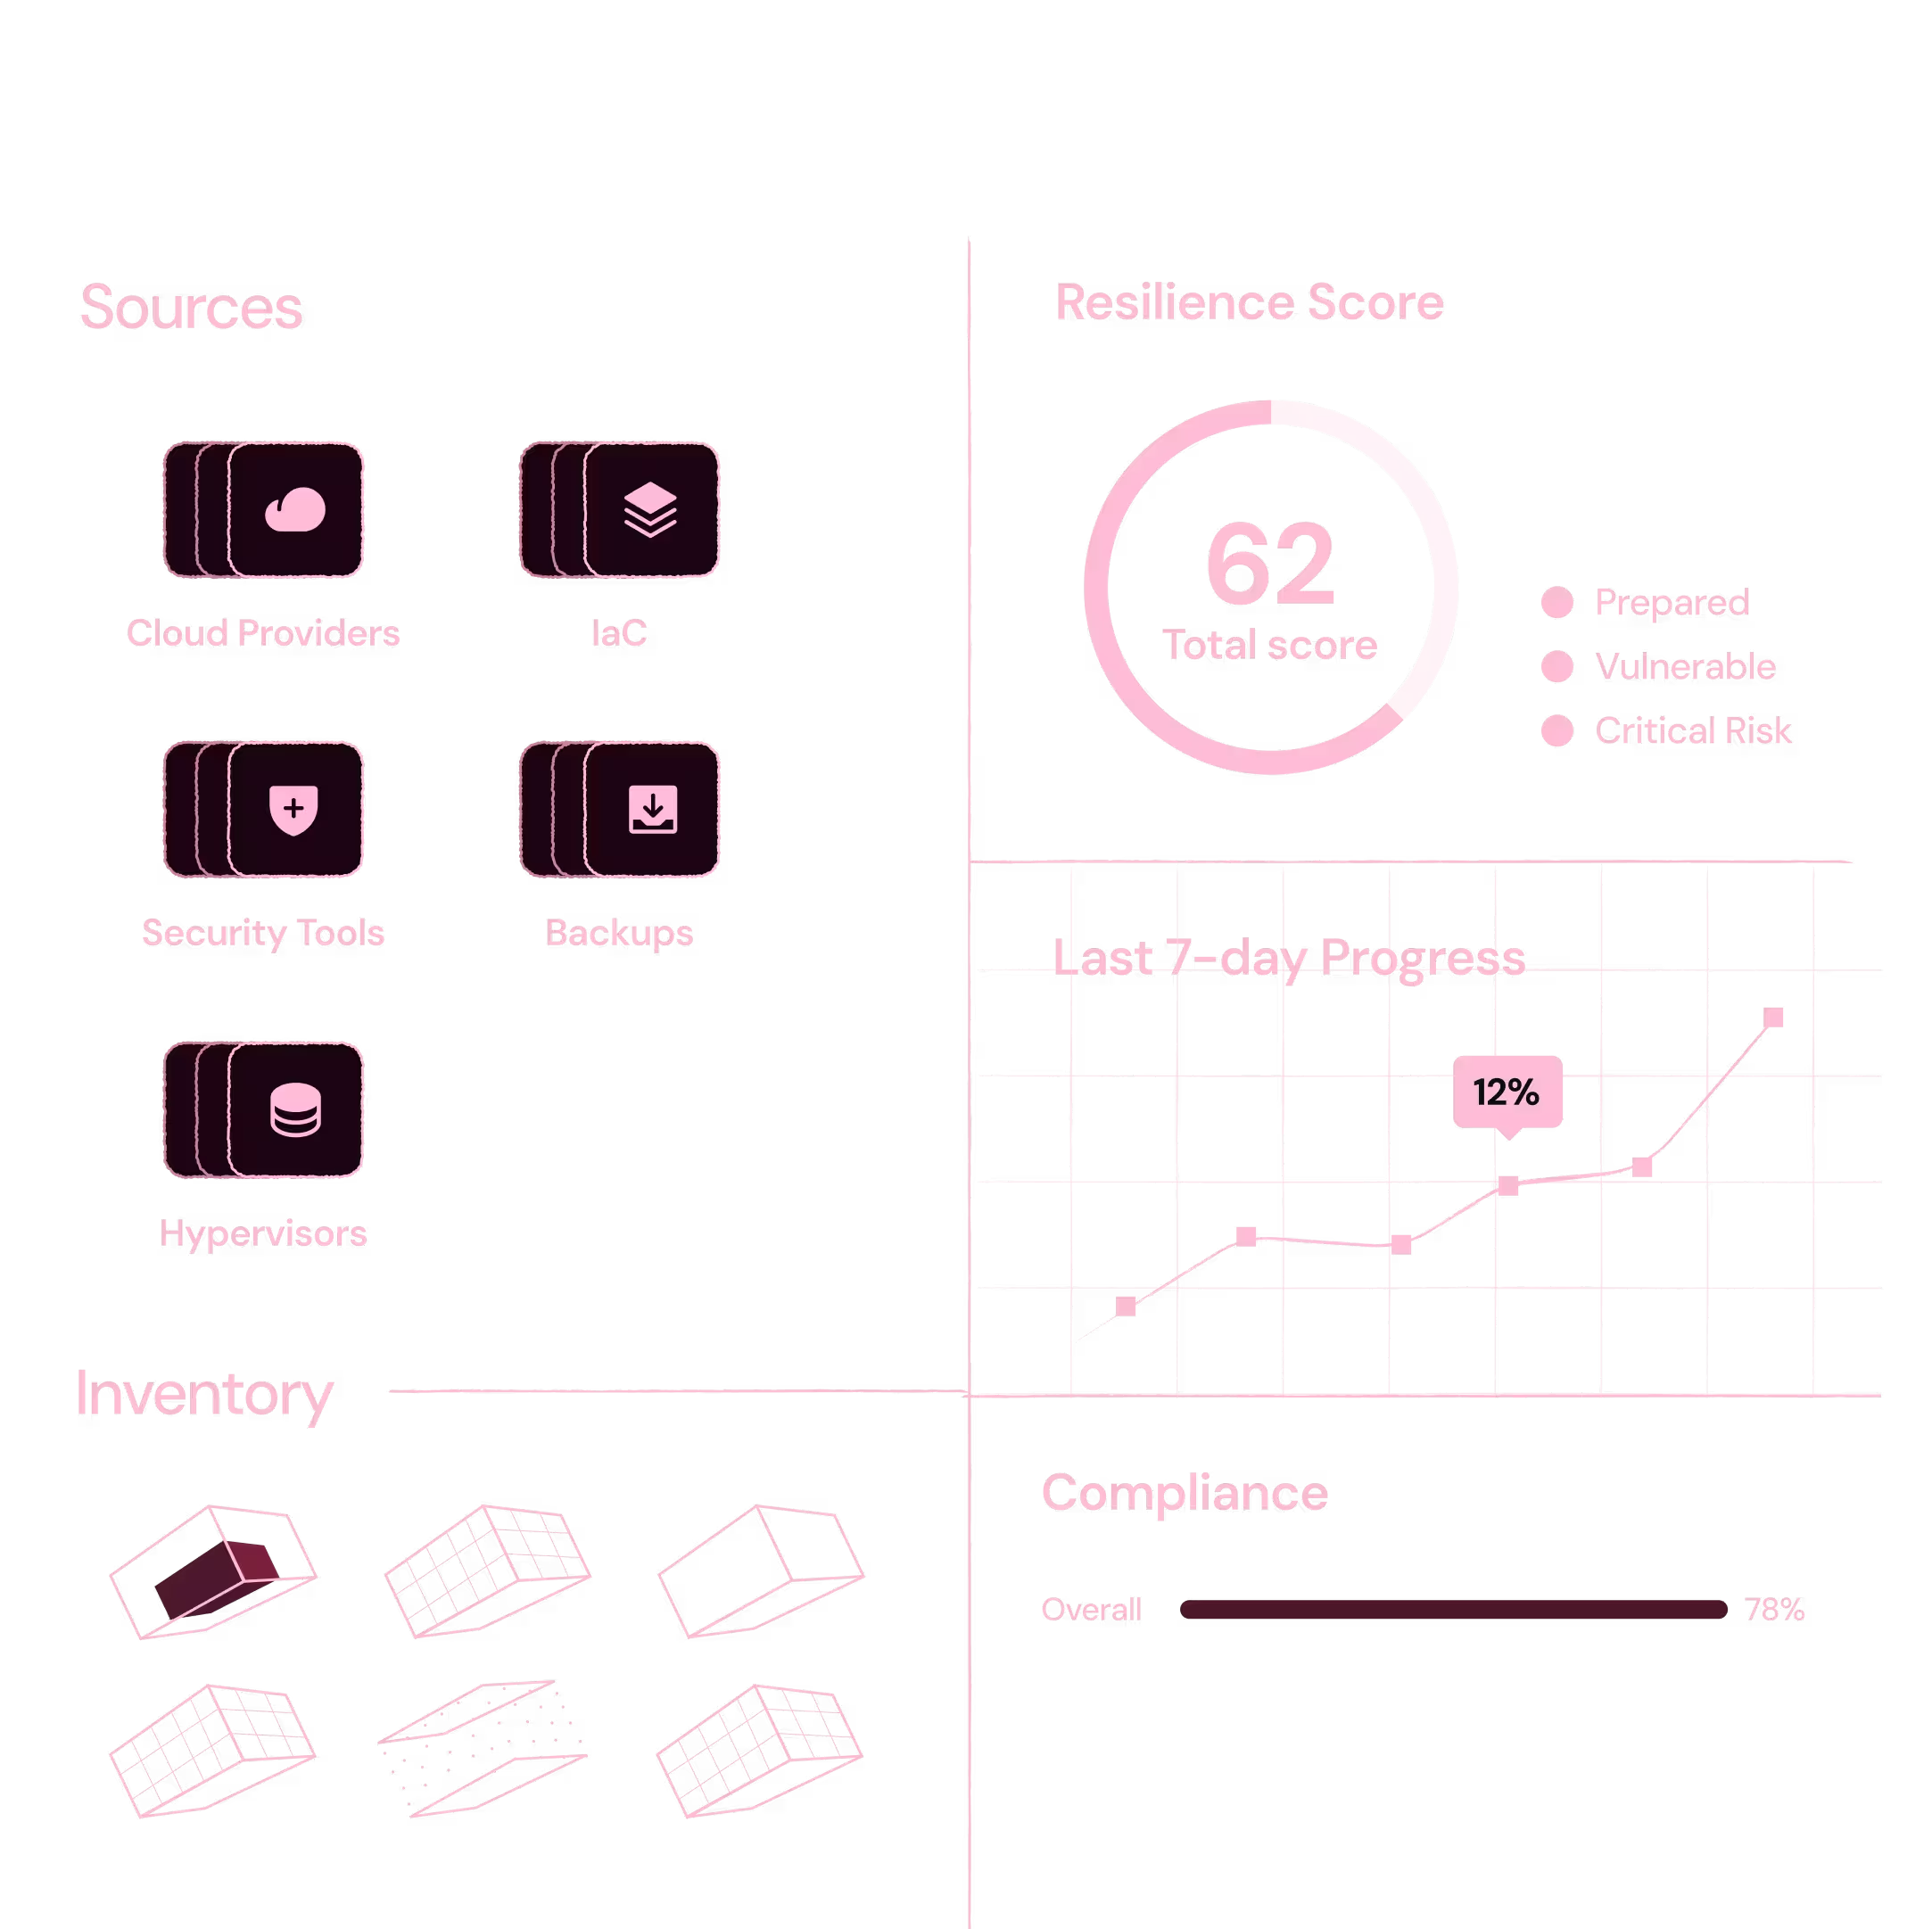
攻撃を再現する。
改善の根拠をつくる。
想定を、検証に変える。
実際に使われた攻撃手法をもとに、隔離環境でシステムの耐性を検証。どの対策が機能し、どこに弱点が残るのかを明らかにします。
侵害の連鎖を断つ。
一つの侵入が、どの情報やシステムへ波及するか。接続、権限、データの関連付けを検証し、被害の拡大を抑える設計につなげます。
企業価値から、優先順位を決める。
停止による損失、情報漏えい、顧客への影響。事業にとって重大なリスクを起点に、限られた経営資源をどこへ投じるべきかを明確にします。
改善の効果を、再検証する。
構造や権限を変更した後、攻撃の成立条件や影響範囲がどう変わったかを再検証。対策の実効性と、引き続き対応が必要なリスクを評価します。
守るべきは、
事業の継続と企業価値。
侵入を防ぐ。
侵害の先にも備える。
侵入を防ぐセキュリティに、侵害後の影響を抑える設計を重ねる。サイバーレジリエンスは、重要な業務を維持し、被害から回復する力です。Synapseは攻撃の再現を通じて、その耐性を検証します。
構成の変化が、リスクを変える。
システムの追加、外部サービスとの連携、権限の変更。構成の変化によって生じる侵入経路や依存関係を捉え、現在の環境を前提に検証する必要があります。
侵入後、どこまで到達されるか。
一つのアカウントや端末が侵害されたとき、攻撃者はどこまで到達できるのか。権限と接続をたどり、重要な情報や基幹システムへの波及を検証します。
情報の結び付きが、
被害を拡大させる。
氏名、連絡先、取引情報。一か所へのアクセスから、どこまで情報を結び付けられるか。データの分離とアクセス制御を見直し、漏えい時の影響を限定する設計を検討します。
一つの停止が、
事業全体へ波及する。
認証基盤や共有データなど、複数の業務が依存する接点を把握。障害や侵害の連鎖を検証し、事業継続を左右する構造上のリスクを特定します。
攻撃を受けたとき、
何を守り抜くか。
守るべき業務と情報を定め、被害の広がりを検証する。
その結果を、経営が判断できる改善の優先順位へ。
攻撃の再現から、
構造の改善へ。
検証に必要な構成を隔離環境に再現し、実際の攻撃手法で耐性を評価します。弱点と被害の波及経路を明らかにし、企業価値への影響に応じて、システム構造・権限・情報管理の改善を支援します。
すべてのシステムが、
同じ重みではない。
事業を支える依存関係を捉える
守るべき中核を特定する
検証結果を、改善の判断材料にする
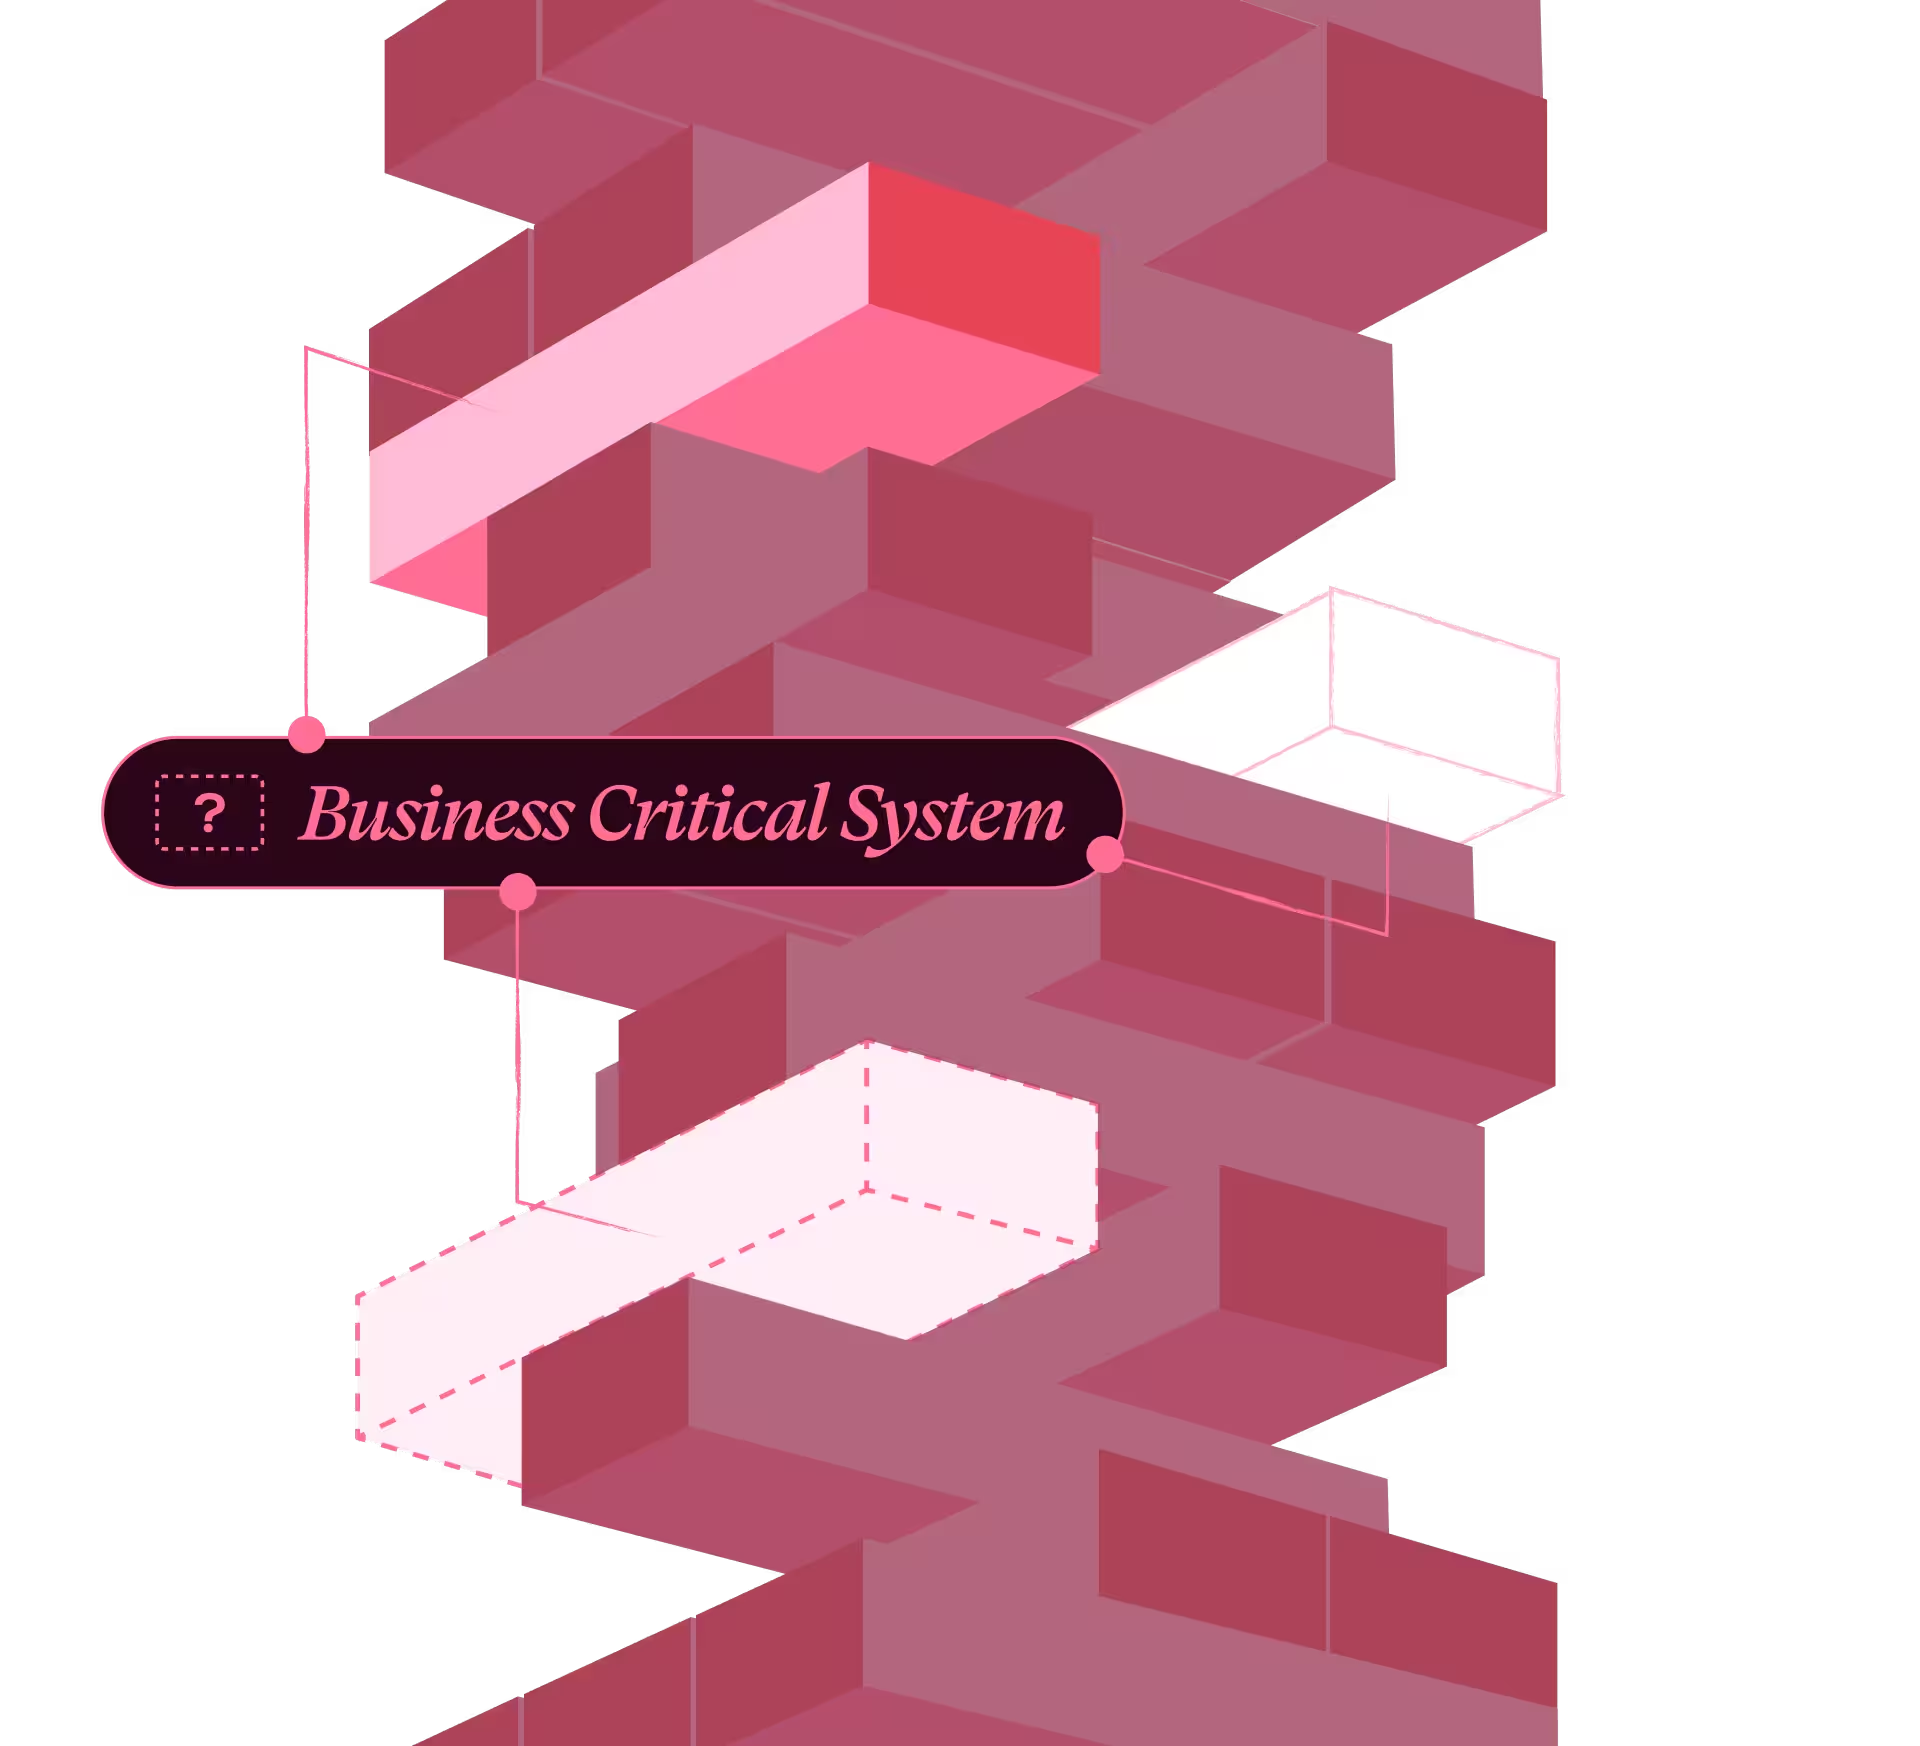
構造を捉え、攻撃で検証し、改善する。
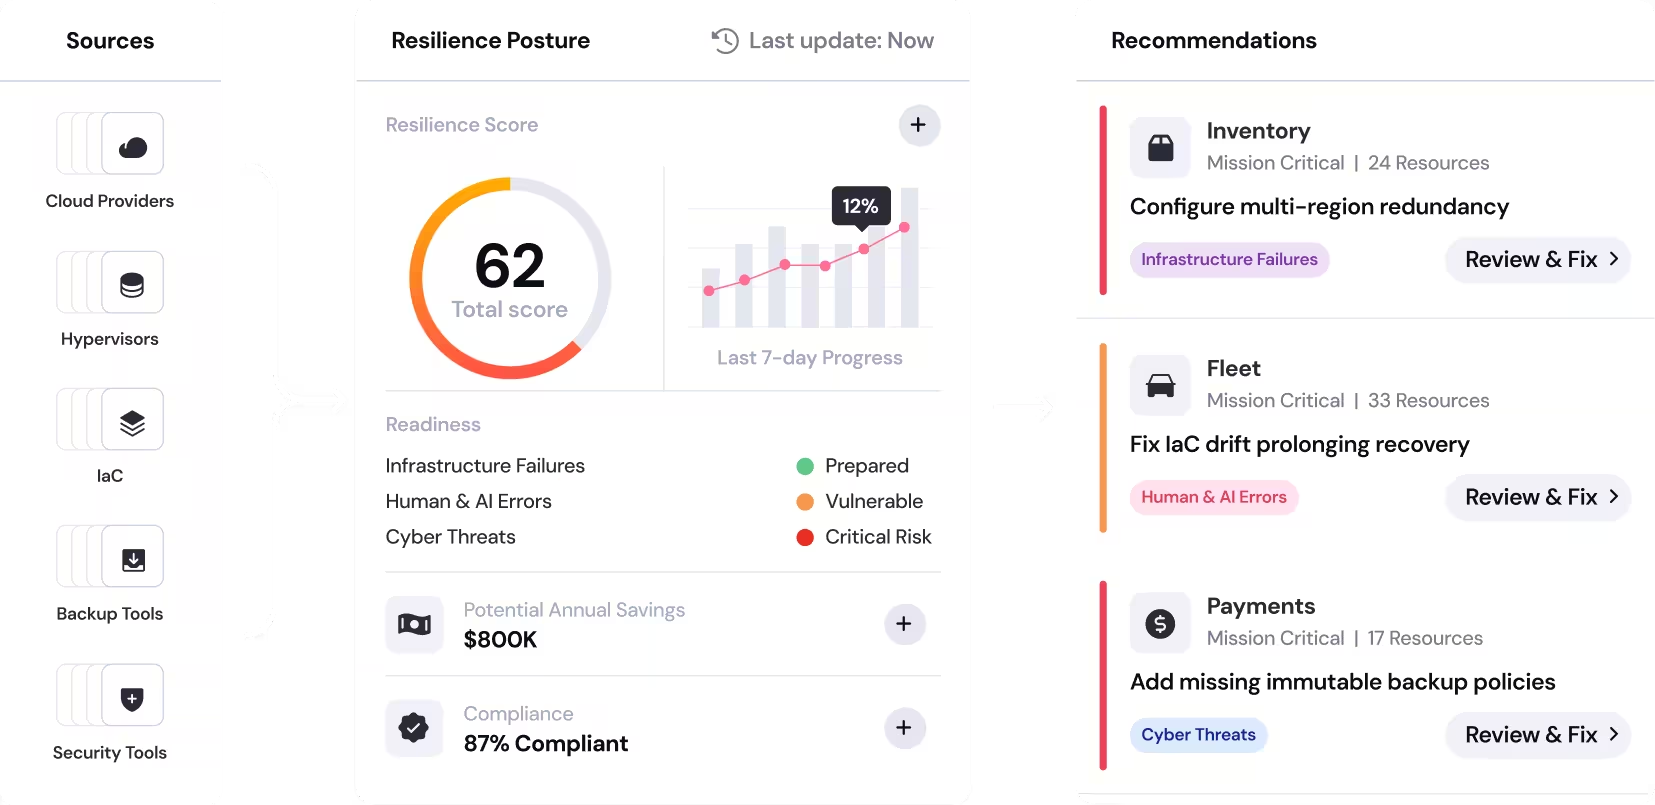
01 事業と構造を把握する
重要業務と情報資産を起点に、システム間の接続・権限・依存関係を把握します。事業への影響と想定する攻撃を照らし合わせ、検証すべき範囲と条件を定めます。
判断の根拠:守るべき業務・情報と、それらを支える構造。
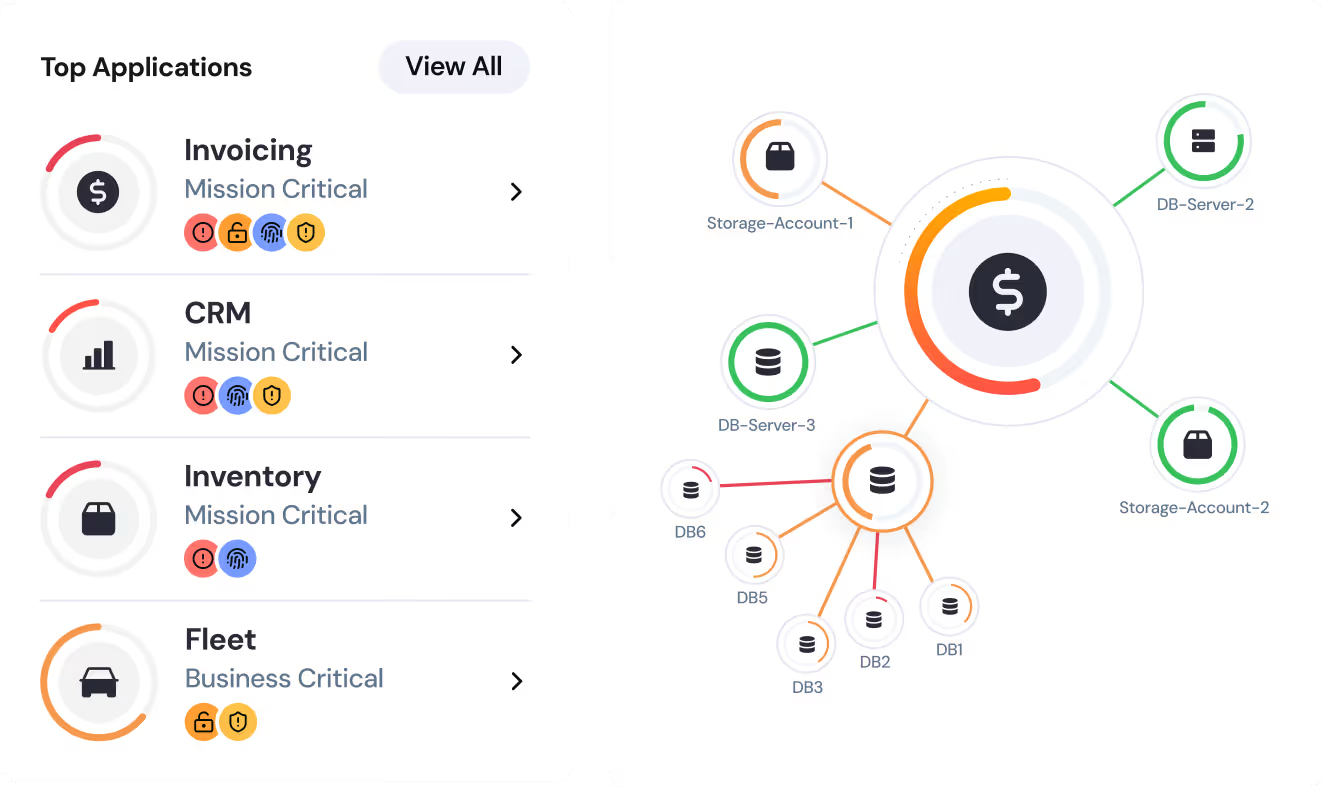
02 攻撃を再現し、耐性を検証する
合意した構成を隔離環境に再現し、実際の攻撃手法を用いて検証します。攻撃の成立条件、情報の露出、被害の波及経路を明らかにし、事業への影響を評価します。
判断の根拠:検証で判明した弱点と、事業への影響範囲。
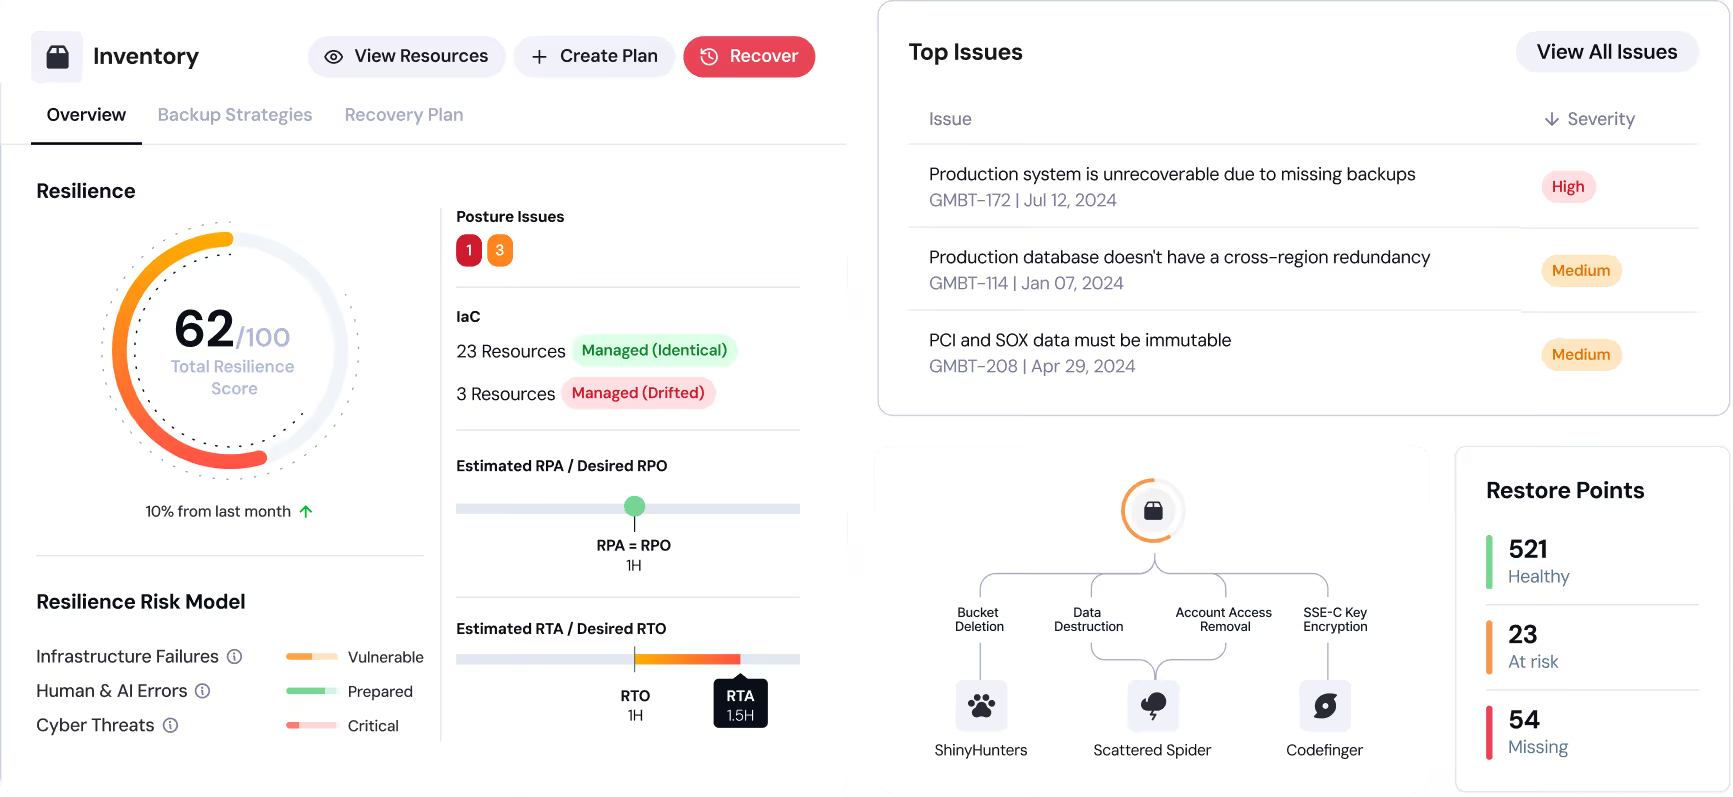
03 構造を改善し、再検証する
企業価値への影響を基準に、構造・権限・情報管理の改善を提案。実施範囲と役割を定め、変更後の再検証によって対策の実効性と残存リスクを評価します。
判断の根拠:改善の優先順位と、再検証による効果・残存リスク。
経営の判断と、
技術の実行をつなぐ。
経営者・事業責任者
IT・セキュリティ責任者
検証を、
実行できる改善へ。
社内の技術部門や運用パートナーと実施範囲・役割を定め、事業への影響を踏まえた改善と再検証を進めます。